Bescherm AI-systemen tegen voortdurend evoluerende bedreigingen met praktische, begeleide training in AI Security.
Deze live-cursussen leren u hoe u machine learning-modellen beschermt, adversarial attacks pariert en betrouwbare, veerkrachtige AI-systemen bouwt.
Training is beschikbaar als live online training via remote desktop of als live training op locatie in Brugge, met interactieve oefeningen en real-world use cases.
Live training op locatie kan worden georganiseerd op uw locatie in Brugge of in een NobleProg corporate training center in Brugge.
Ook bekend als Secure AI, ML Security of Adversarial Machine Learning.
NobleProg – Uw lokale opleidingsprovider
Brugge
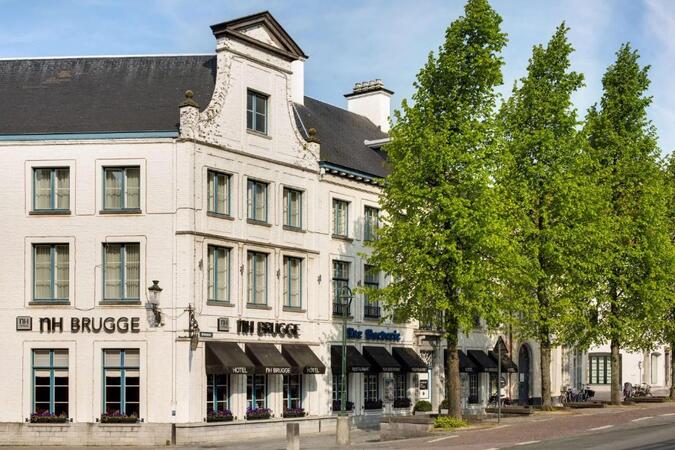
NH Hotel Brugge, Boeveriestraat 2, Brugge, Belgie, 8000
Bruges
Brugge werd een centrale haven, een commercieel en financieel centrum in middeleeuws Europa, dat de landen van de Noordzee en de Oostzee met de Middellandse Zee verbond. Rijke kooplieden uit Brugge dreven handel met die uit heel Europa. De eerste beurs in de geschiedenis ontstond in Brugge in de 13e eeuw. In de 15e eeuw was het het belangrijkste financiële centrum van Europa. Deze economische bloei leidt ook tot een culturele en artistieke bloei die een rijk erfgoed heeft nagelaten. Het was het belangrijkste centrum voor de Vlaamse primitieve schilders, die een revolutie teweegbrachten in de westerse schilderkunst. Het is sinds het jaar 2000 lid van de Organisatie van Werelderfgoedsteden. De stad heeft zelfs de eer om drie keer op de Werelderfgoedlijst van UNESCO te staan. Om zijn historische centrum, om zijn begijnhof dat deel uitmaakt van de Vlaamse Begijnhoven en om zijn belfort dat behoort tot de Belforten van België en Frankrijk. Daarnaast staat het ook op de lijst van immaterieel cultureel erfgoed van de mensheid door UNESCO vanwege de processie van het Heilig Bloed.
De dichtstbijzijnde luchthaven bij het trainingscentrum
INTERNATIONALE LUCHTHAVEN OOSTENDE-BRUGE
Dichtstbijzijnde treinstation naar het trainingscentrum
Station Brugge
De dichtstbijzijnde parkeerplaats bij het trainingscentrum
Deze geavanceerde ISACA-cursus in Brugge stelt professionals in staat om AI-systemen te sturen en te beveiligen. De cursus behandelt risicobeoordeling, veilige ontwerpmethodieken en naleving van regelgeving, waarmee leiders de AI-beveiliging effectief kunnen afstemmen op organisatiedoelen en de operationele veerkracht kunnen versterken.
Deze door een instructeur geleide live-training in Brugge (online of op locatie) is bedoeld voor IT-professionals met basis- tot gevorderde kennis die AI TRiSM willen begrijpen en implementeren binnen hun organisaties.
Aan het einde van deze training zullen de deelnemers in staat zijn om:
De kernbegrippen en het belang van vertrouwen, risicobeheer en beveiliging bij kunstmatige intelligentie te begrijpen.
Risico’s die verbonden zijn aan AI-systemen te identificeren en te verminderen.
De beste beveiligingspraktijken voor kunstmatige intelligentie toe te passen.
Regelgevende vereisten en ethische overwegingen met betrekking tot AI te begrijpen.
Strategieën te ontwikkelen voor effectief bestuur en beheer van kunstmatige intelligentie.
Deze live training in Brugge behandelt governance, identiteitsbeheer en red-teaming voor agentic AI-systemen. Gevorderde praktijkmensen ontwerpen veilige implementaties, implementeren minimaal noodzakelijke toegangsrechten en voeren adversariaal testen uit om echte dreigingen in productieomgevingen te mitigeren.
Deze door een instructeur geleide, live-training in Brugge (online of ter plaatse) is bestemd voor AI- en cyberbeveiligingsprofessionals met een gemiddelde kennisniveau die zich willen verdiepen in de specifieke beveiligingsrisico’s van AI-modellen en -systemen, vooral binnen sectoren met strenge regelgeving zoals financiën, datagovernance en advies.
Aan het einde van deze training zullen deelnemers in staat zijn tot:
De verschillende soorten vijandige aanvallen op AI-systemen te begrijpen en manieren om zich hiertegen te verdedigen.
Het toepassen van technieken ter versterking van modellen, zodat machine learning-processen beter beschermd zijn.
De beveiliging en integriteit van data binnen machine learning-modellen te waarborgen.
Het navigeren door regelgevende vereisten met betrekking tot de beveiliging van AI.
Deze interactieve, live-training onder leiding van een instructeur in Brugge (online of op locatie) is bedoeld voor beveiligingsprofessionals met ervaring en machine learning-specialisten die aanvallen op AI-systemen willen simuleren, kwetsbaarheden ontdekken en de robuustheid van geïmplementeerde AI-modellen verbeteren.
Aan het einde van deze training zullen deelnemers in staat zijn om:
Reële bedreigingen voor machine learning-modellen te simuleren.
Vijandige voorbeelden te genereren om de robuustheid van modellen te testen.
De aanvalsoppervlakte van AI-API’s en implementatieprocessen te beoordelen.
Red Teaming-strategieën te ontwerpen voor AI-implementatieomgevingen.
Deze door een instructeur begeleide training in Brugge stelt geavanceerde professionals in staat om TinyML-pijplijnen op edge-apparaten te beveiligen. U leert privacybehoudende technieken implementeren, modellen versterken tegen adversariale dreigingen en best practices toepassen voor beveiligde databewerking in omgevens met beperkte middelen.
Deze interactieve training onder leiding van een instructeur in Brugge (online of op locatie) is bedoeld voor ingenieurs en beveiligingsexperts met middenniveau die AI-modellen aan de edge willen beschermen tegen dreigingen zoals manipulatie, datalekken, kwaadaardige invoer en fysieke aanvallen.
Aan het einde van deze training zijn deelnemers in staat om:
Beveiligingsrisico’s bij Edge AI-implementaties te identificeren en beoordelen.
Technieken toe te passen voor het voorkomen van manipulatie en versleutelde inferentie.
Modellen aan de edge te versterken en datapijplijnen veilig te maken.
Beveiligingsstrategieën te implementeren die specifiek zijn voor ingebedde en beperkte systemen.
Deze door een docent geleide training (online of op locatie) is gericht op professionals met een gevorderde achtergrond die technieken als gefedereerd leren, beveiligde meervoudige berekeningen, homomorfe encryptie en differentiële privacy willen implementeren in reële machine learning-oplossingen.
Na afronding van de cursus zullen de deelnemers onder andere het volgende kunnen:
De belangrijkste privacy-behoudende technieken binnen machine learning begrepen en met elkaar vergelijken.
Gefedereerde leersystemen opzetten met open-source tools.
Differentiële privacy inzetten voor veilige uitwisseling en training van modellen.
Encryptie- en beveiligingstechnieken gebruiken ter bescherming van zowel invoer als uitvoergegevens.
Deze geleide training in Brugge is ontworpen voor IT-professionals in de publieke sector om beheersing van AI-risico's en beveiliging te beheersen. Deelnemers passen kaders zoals NIST AI RMF toe, adresseren cyberbeveiligingsbedreigingen en bouwen robuuste governanceplannen voor veilige AI-implmentatie.
Deze praktijkgerichte training onder leiding van een docent in Brugge (online of op locatie) richt zich op leidinggevenden met enige ervaring die willen begrijpen hoe zij AI-systemen verantwoord kunnen beheren en beveiligen, rekening houdend met nieuwe internationale regelgeving zoals de EU-AI Act, GDPR, ISO/IEC 42001 en het Amerikaanse executief besluit inzake AI.
Na afloop van deze training zullen de deelnemers in staat zijn om:
De wettelijke, ethische en reglementaire risico’s van AI-toepassingen binnen verschillende afdelingen te begrijpen.
Belangrijke governance-raamwerken voor AI (zoals de EU-AI Act, NIST AI RMF en ISO/IEC 42001) te interpreteren en toe te passen.
Beleid op het gebied van beveiliging, audit en toezicht voor AI-implementaties binnen hun organisatie vast te stellen.
Richtlijnen op te stellen voor de inkoop en het gebruik van zowel externe als interne AI-systemen.
Deze door een instructeur geleide training in Brugge (online of ter plaatse) is bedoeld voor AI-ontwikkelaars, architecten en productmanagers op midden- tot hoog niveau die risico’s in applicaties met grote taalmodellen willen beperken. Denk aan prompt-injectie, datalekken en ongefilterde output, evenals het toepassen van veiligheidsmaatregelen zoals invoervalidatie, menselijke toezichtfuncties en controlemechanismen voor output.
Aan het einde van deze training zullen de deelnemers in staat zijn om:
De belangrijkste kwetsbaarheden van systemen gebaseerd op grote taalmodellen te begrijpen.
Veilige ontwerpprincipes toe te passen bij de architectuur van LLM-applicaties.
Hulpmiddelen zoals Guardrails AI en LangChain te gebruiken voor validatie, filtering en beveiliging.
Technieken zoals sandboxing, red teaming en menselijke toetsing in productieomgevingen te integreren.
Deze door een instructeur geleide training in Brugge (online of op locatie) is bedoeld voor professionals met middenniveau kennis van machine learning en cybersecurity. Zij leren hoe ze nieuwe dreigingen tegen AI-modellen kunnen begrijpen en mitigeren, onder andere via theoretische concepten en praktische verdedigingsmaatregelen zoals robuuste trainingstechnieken en differentiële privacy.
Na afloop van deze training kunnen deelnemers:
AI-specifieke bedreigingen herkennen en classificeren, zoals vijandige aanvallen, inversieaanvallen en data-vergiftiging.
Hulpmiddelen zoals het Adversarial Robustness Toolbox (ART) gebruiken om aanvallen te simuleren en modellen te testen.
Praktische verdedigingsmaatregelen toepassen, waaronder vijandige trainingstechnieken, injectie van ruis en methoden om privacy te waarborgen.
Strategieën ontwikkelen voor het evalueren van modellen onder rekeninghoudend met potentiële dreigingen in productieomgevingen.
Deze door een instructeur geleide, live-training in Brugge (online of op locatie) is bedoeld voor IT-beveiligings-, risico- en nalevingsspecialisten met weinig ervaring die de basisprincipes van AI-beveiliging, potentiële dreigingen en internationale richtlijnen zoals het NIST AI RMF en ISO/IEC 42001 willen begrijpen.
Na afronding van deze training zijn de deelnemers in staat tot:
Het begrijpen van de specifieke beveiligingsrisico’s die voortvloeien uit het gebruik van AI-systemen.
Het herkennen van dreigingen zoals aanvalsvoorbeelden, datavergiftiging en modelinversie.
Het toepassen van basisreguleringsmodellen zoals het NIST AI Risk Management Framework.
Het afstemmen van AI-gebruik op nieuwe normen, nalevingsrichtlijnen en ethische beginselen.
Gebaseerd op de meest recente richtlijnen uit het OWASP GenAI Security Project leren deelnemers hoe zij AI-specifieke bedreigingen kunnen identificeren, beoordelen en mitigeren via praktische oefeningen en realistische scenario’s.
In deze cursus krijgen deelnemers praktische kennis over het beveiligen van moderne AI-gestuurde toepassingen, API’s, copiloten en autonome agenten. Ze leren wat het verschil is tussen traditionele webbeveiliging en AI-beveiliging, doen ervaring op met veelvoorkomende bedreigingen zoals prompt injection, RAG-vergiftiging en misbruik van agenten, en ontdekken hoe men AI-systemen beschermt via meerdere verdedigingslagen waaronder WAF’s, AI-gateways, API-beveiliging en guardrails. Met behulp van praktische oefeningen en reële scenario’s ontwikkelen deelnemers vaardigheden om aanvalspatronen te ontdekken, LLM-gebaseerde toepassingen af te schermen en effectieve runtime-defensies te implementeren in productieomgevingen.
In deze cursus leert men hoe softwareontwikkelaars veilig AI-toepassingen kunnen ontwerpen. Deelnemers leren chatbots, copiloten, RAG-pijplijnen en AI-agents te beveiligen tegen specifieke bedreigingen zoals prompt-injectie, data-poisoning, misbruik van tools, het lekken van geheime informatie en onveilige modeloutput. Onderwerpen zijn onder meer defensief prompt-ontwerp, RAG-beveiliging, toepassing van least privilege, guardrail-bibliotheken en red-teaming, zodat men uiteindelijk betrouwbare, veilige en robuuste AI-functionaliteiten kan bouwen.
Deze interactieve training onder leiding van een instructeur in Brugge (online of op locatie) richt zich op beveiligingsingenieurs en compliance-functionarissen die hun EXO-implementaties willen versterken, toegang tot modellen willen reguleren en AI-werkbelastingen willen beheren die volledig on-premise draaien.
Deze door een instructeur geleide training in Brugge (online of op locatie) is bedoeld voor beveiligings- en machine learning-engineers die aanvallen op ML-modellen en LLM-gebaseerde applicaties moeten identificeren, testen en afweren.
Lees meer...
Laatst bijgewerkt:
Getuigenissen (3)
het inventariseren en identificeren van de verschillende risicoposities binnen AI
Gary Cook - Cybersecurity and Information Technology Risk Division
Cursus - Introduction to AI Trust, Risk, and Security Management (AI TRiSM)
Automatisch vertaald
Ik vond het leren over AI-aanvallen en de beschikbare tools om te beginnen met oefenen en actief inzetten voor securitytesting heel waardevol. Ik heb veel kennis opgedaan die ik aan het begin nog niet had, en de cursus voldeed aan mijn verwachtingen. Het leukste deel van de training was Comet Browser; ik was verbaasd over wat deze tool kon. Dit is zeker iets waar ik dieper in wil duiken. Over het algemeen was het een uitstekende cursus, en ik heb veel genoten van het leren over de OWASP GenAI Top 10.
Patrick Collins - Optum
Cursus - OWASP GenAI Security
Automatisch vertaald
Het professionele kennis en de manier waarop hij het voor ons presenteerde
AI Security training cursus in Brugge, AI Security opleiding cursus in Brugge, Weekend AI Security cursus in Brugge, Avond AI Security training in Brugge, AI Security instructeur geleid Brugge, AI Security op locatie in Brugge, Avond AI Security cursus in Brugge, AI Security coaching in Brugge, AI Security een op een opleiding in Brugge, AI Security trainer in Brugge, Weekend AI Security training in Brugge, AI Security een op een training in Brugge, AI Security boot camp in Brugge, AI Security on-site in Brugge, AI Security instructeur geleid in Brugge,AI Security lessen in Brugge, AI Security instructeur in Brugge, AI Security privé cursus in Brugge